Web開発の世界に触れていると、必ず一度は耳にするのが「PHP(ピーエイチピー)」という言葉です。
「WordPressで使われているプログラミング言語でしょ?」
「サーバーサイドの言語だよね」
そうした認識を持っている方は多いかもしれません。しかし、実務の現場で「PHPのセキュリティ脆弱性が見つかったため、バージョンを切り替えるバッチが配布された」「レンタルサーバー側でPHPのアップデート作業が完了した」といったアナウンスに直面したとき、ふと疑問に思うことはないでしょうか。
- そもそもPHPは「言語」なのか?それとも動かす「環境」の意味もあるのか?
- 配布される「パッチ」や「バッチ」は、どこにある何のバージョンを書き換えているのか?
- 自分のDjango(Python)やRuby on Rails(Ruby)のプロジェクト内にも、実はPHPが紛れ込んでいるのだろうか?
本記事では、プログラミング言語としてのPHPの役割から、それを支える「PHPエンジン(実行環境)」の仕組み、Webサーバー上でどう動いているのか、そしてDjangoやRailsといったモダンなフレームワークとの関係性までを、実務目線で分かりやすく解説します。
1. そもそもPHPとは?「言語」と「実行環境(エンジン)」の二つの側面
多くの人はPHPを「プログラミング言語」として認識しています。それは100%正しいのですが、インフラやセキュリティの文脈で「PHP」という言葉が使われるときは、もう一つの側面である「実行環境(エンジン)」を指していることがほとんどです。
プログラミング言語としてのPHP
PHP(Hypertext Preprocessor)は、動的なWebページを構築するために生まれたサーバーサイドのスクリプト言語です。HTMLの中に埋め込んで記述できる扱いやすさから、世界のWebサイトの4割以上を支える「WordPress」の基盤言語としても広く普及しています。
実行環境(エンジン)としてのPHP
私たちがテキストエディタで書いたPHPのコード(.phpファイル)は、ただの「文字の集まり」に過ぎません。コンピューター(サーバー)は、そのままではそのコードを理解して動かすことができません。
ここで登場するのが、PHPのコードを上から1行ずつ読み解き、コンピューターが実行できる命令に翻訳して処理するシステムです。これを「PHPエンジン」、あるいは「PHPランタイム」「PHPインタープリタ」と呼びます。
これは他の言語でも同様です。
- Pythonにおける「Pythonインタープリタ」
- Rubyにおける「CRuby(Rubyインタプリタ)」
- Javaにおける「JRE(Java Runtime Environment)」
実務で「PHPのバージョンを8.1から8.3に上げる」と言うとき、それは私たちが書くコードの書き方を変えるという意味だけでなく、「サーバーにインストールされているPHPエンジン(翻訳機)を最新版に差し替える」というインフラ側の作業を指しているのです。
どれだけセキュリティに配慮した綺麗なコードを書いても、それを動かす「PHPエンジン」自体にバグや脆弱性(セキュリティの穴)があれば、サーバーごとハッカーに狙われる危険性があります。そのため、PHPエンジンのバージョン管理は、Webセキュリティにおいて極めて重要なタスクとなります。
2. サーバー上でPHPはどう動くのか?Webサーバーとの連携の仕組み
PHPが「言語」と「実行環境」のセットであることは分かりました。では、実際にユーザーがブラウザでWebサイトにアクセスしたとき、サーバーの内部ではどのようなリクエスト処理が行われているのでしょうか。
一般的なWebサーバー(ApacheやNginxなど)を例に、その動的な仕組みを追ってみましょう。
ユーザーのアクセスから画面表示までの5ステップ
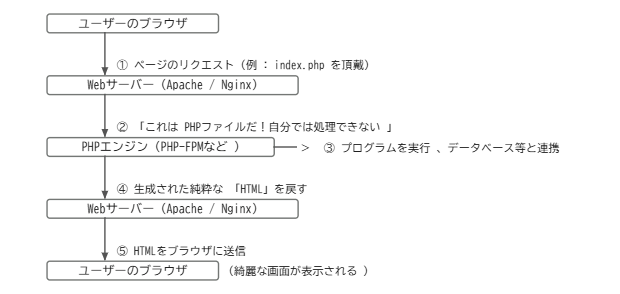
- リクエストの受付
ユーザーがブラウザで「https://example.com」にアクセスすると、その要求はまずサーバーの玄関口である「Webサーバーソフト(ApacheやNginxなど)」に届きます。 - ファイルの判別と処理の委託
Webサーバーは、要求されたファイルの拡張子が.htmlや.jpgなどの静的ファイルであれば、そのままブラウザに返します。しかし、拡張子が.phpである場合、Webサーバーは「これは自分では処理できない動的なプログラムだ」と判断し、裏側で待機している「PHPエンジン」に処理を丸投げします。 - プログラムの実行と動的生成
バトンを受け取ったPHPエンジンは、指定されたPHPファイルに書かれたコードを実行します。必要に応じてMySQLなどのデータベースからデータを引っ張ってきたり、計算を行ったりして、最終的にブラウザが理解できる「純粋なHTMLコード」をリアルタイムに組み立てます。 - Webサーバーへの返却
PHPエンジンが生成したHTMLは、再びWebサーバーへと戻されます。この時点で、PHPのコード(<?php ... ?>など)はすべて消え去り、ただのHTMLテキストになっています。 - レスポンスの送信
Webサーバーは、受け取ったHTMLをユーザーのブラウザに送り返します。ブラウザはそのHTMLを解析し、私たちが見慣れたWebサイトの形にレンダリング(描画)します。
このように、PHPは常に「Webサーバーソフトの裏側で、リクエストがあった瞬間にだけ呼び出されてHTMLを作る職人」として動いています。
3. レンタルサーバー(エックスサーバー等)での自動セキュリティバッチ適応の裏側
Webサイトの運営者や開発者のもとに、「PHPのセキュリティ脆弱性に対応するため、バージョンを更新するバッチ(修正プログラム)を配布・適用しました」というアナウンスが届くことがあります。
今回、エックスサーバー側で「作業が自動的に終了した」と公表されているケースを例に、これが具体的にどこで何を行っていた作業なのかを解説します。
バッチが適用されたのは「サーバー環境」
結論から言うと、このときアップデートされたのは、エックスサーバーのシステム内部に組み込まれている「共有のPHPエンジン」です。
レンタルサーバーは、1台の強力な物理サーバー(コンピューター)の中に、仮想的な部屋をいくつも作り、多くのユーザーで共有する仕組みになっています。その土台となるシステム領域には、あらかじめ様々なバージョンのPHPエンジンが大家さん(サーバー会社)によってインストールされています。
PHPのコアシステムに重大なセキュリティ問題(脆弱性)が発見されると、サーバー会社のインフラエンジニアが一斉に修正パッチを適用するバッチを実行します。
個人(ローカル)の開発環境では考えなくて良い?
サーバー側での作業が完了したという公表があれば、「インターネット上に公開されている本番環境のセキュリティは、サーバー会社によって守られた」ということになります。そのため、個人のPC上で動かしている開発環境については、直ちにパッチを当てる必要性は低くなります。
ただし、以下のスタンスが実務における標準的なアプローチとなります。
- 基本は「具体的な問題が起きたら考える」でOK
本番環境のセキュリティが担保されており、手元のローカル開発環境がインターネットから遮断された安全な状態であれば、ローカルのPHPバージョンが数日〜数週間古いままであっても直接的な実害はありません。 - ただし、本番とローカルの「バージョンの乖離」には注意
サーバー側のPHPが例えば「8.0」から「8.2」へメジャーアップデートされた場合、ローカル環境(8.0)で動いていたコードが、本番環境(8.2)にデプロイした途端にエラーを起こす(非推奨関数の廃止など)リスクがあります。本番環境のPHPバージョンが変更された際は、手元の環境も「バージョン番号」だけは合わせておくのが安全です。
4. なぜ入れた記憶がない?PHPエンジンがシステムに留まる仕組み
「自分のプロジェクトではPHPを使っていないし、PCにインストールした記憶もないのに、なぜかシステム内にPHPが存在している気がする」
こうした現象は、開発者の間で非常によく起こります。PHPエンジンは、アプリケーションごとのプロジェクトフォルダ内ではなく、OS(オペレーティングシステム)のシステム領域や、開発ツールのパッケージの裏側に「常駐(留まる)」する性質を持っているからです。
PHPがあなたの環境に紛れ込む、代表的な3つのルートを紹介します。
① OSの標準搭載(レガシーな環境やLinux)
数年前までのmacOS(macOS Montereyより前のバージョン)や、Linux(Ubuntu、CentOSなど)といったOSには、最初からシステムの管理用ツールや初期スクリプトを動かすために、PHPエンジンが最初からプリインストールされていました。あなたが「インストールする」というボタンを押していなくても、OSを買った(立ち上げた)瞬間から、システムフォルダの奥深くにPHPが眠っていたのです。
② 他の開発ツールや一括環境構築ソフトの同梱
Web開発を始める際、以下のようなツールをインストールしませんでしたか?
- XAMPP / MAMP:Apache、MySQL、PHPをワンクリックで一括導入するツール
- Local (旧Local by Flywheel):WordPressのローカル開発環境を簡単に構築するツール
- 特定のデータベース管理クライアント
これらのツールは、それ自体が動作するため、あるいはユーザーが使うことを見越して、裏側でPHPエンジンをパッケージ内部に同梱しています。結果として、「ツールを1つ入れただけなのに、気づけばPC全体でPHPコマンドが使えるようになっていた」という状況が生まれます。
③ 実行毎に搭載されるのか?それとも常駐か?
PHPエンジンは、プログラムを実行するたびにインターネットからダウンロードされて搭載されるような、使い捨ての仕組みではありません。
一度インストールされたPHPエンジンは、ハードディスク(SSD)のシステム領域にファイルとして静かに留まり続けます。そして、ターミナルでphp -vというコマンドを叩いた瞬間や、Webサーバーから呼び出された瞬間にだけ、メモリ上に呼び出されて「翻訳作業」を開始します。
不要であれば明示的にアンインストール(削除)しない限り、PCの中に残り続けるのが一般的です。
5. Django(Python)やRuby on Rails(Ruby)プロジェクトにPHPは盛り込まれているのか?
Pythonの代表的フレームワークであるDjangoや、Rubyの強力なフレームワークであるRuby on Rails。これらのモダンなプロジェクトを運用している開発者にとって最大の疑問は、「自分のDjango PJやRails PJの中に、PHPがどういった形で盛り込まれているのか?」という点でしょう。
通常、Django/RailsプロジェクトにPHPは「入らない」
結論から申し上げますと、通常の設計において、DjangoやRailsのプロジェクト内部(ソースコードや依存パッケージ)に、PHPのプログラムが盛り込まれることはありません。
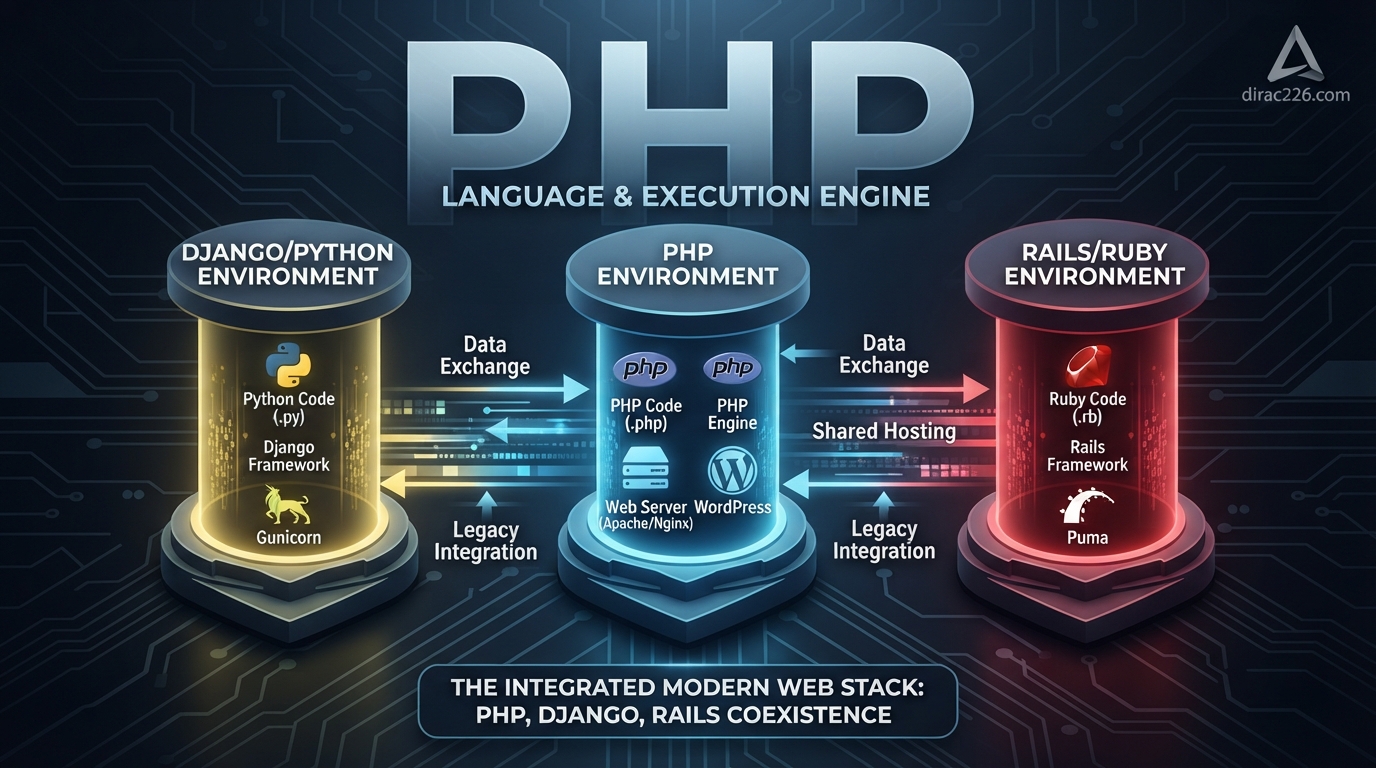
なぜなら、Django(Python)、Rails(Ruby)、そしてPHPは、すべてWebアプリケーションにおける「バックエンド(サーバー側)の主役」を務める言語・フレームワークだからです。
映画に例えるなら、DjangoもRailsもPHPも、全員が「主演男優(主役)」です。1本の映画(プロジェクト)を作る際、主役をPython(Django)にするのであれば、わざわざ別の主役であるPHPを同じシーン(プロジェクト内)に混在させるメリットはありません。処理が複雑になり、管理コストが跳ね上がるだけだからです。
では、なぜプロジェクトの周辺でPHPの影がちらつくのか?
もし、あなたのDjangoやRailsプロジェクトの周辺でPHPの話題が出たり、関係があるように思えたりする場合、そこには必ず「プロジェクトの外部での関係性」が存在します。考えられる3つのシナリオは以下の通りです。
シナリオA:同じサーバー内での「同居」(マルチドメイン運用)
最も多いのが、1台のエックスサーバー(あるいはVPS)の中で、複数のサイトやシステムを同時に動かしているケースです。
- メインのWebアプリケーション(サービス本体)は、DjangoやRailsで構築
- 公式サイトの「オフィシャルブログ」や「お知らせページ」は、SEOや運用のしやすさを考慮してWordPress(PHP)で構築
この場合、プロジェクトのフォルダ自体は分かれていますが、同じサーバーのOSの上でPythonエンジン、Rubyエンジン、そしてPHPエンジンが「同居」しています。サーバー全体に影響するPHPのセキュリティアップデートがあった場合、この「ブログ用のWordPress(PHP)」を守るためにバッチが動くことになるため、開発者の耳にPHPの話が届くことになります。
シナリオB:Dockerなどのコンテナ環境や開発ツールの依存関係
プロジェクトの環境構築にDockerを使っている場合、コンテナの構成(docker-compose.ymlなど)によっては、メインのDjango/Railsコンテナとは別に、何らかの補助的なツール(例:PHP製のデータベース閲覧ツール「phpMyAdmin」など)をコンテナとして並列に立ち上げているケースがあります。
プロジェクトそのもののコードにはPHPは含まれませんが、「開発を便利にするための周辺ツール」の中にPHPエンジンが内包されているパターンです。
シナリオC:過去の遺産(レガシーシステム)からの移行期
元々はPHP(LaravelやCakePHP、あるいは生PHP)で作られていた古いシステムがあり、それをPython(Django)やRuby(Rails)にリプレイス(作り替え)している最中のプロジェクトである場合です。
新システムの裏側で、一部の古いAPIやバッチ処理だけが依然として過去のPHPコードのまま動いており、Django/RailsからそのPHPスクリプトをシステムコマンド経由で叩いている、といった非常に特殊なケースにおいてのみ、「PJ内にPHPが盛り込まれている」という状態が発生します。
6. まとめ:モダン開発者が持つべきPHPとの距離感
ここまでの内容を振り返り、重要なポイントを整理しましょう。
| 項目 | 概要・実務での捉え方 |
|---|---|
| PHPの本質 | プログラミング言語であり、それを解釈して動かす「PHPエンジン(実行環境)」の総称。 |
| セキュリティバッチの対象 | サーバーやPCのシステム領域に留まっている「PHPエンジン」そのものの脆弱性を修復するもの。 |
| エックスサーバーの対応 | サーバー会社(大家さん)が自動で適用を完了してくれたため、個人のローカル環境で直ちに対応を焦る必要はない。 |
| Django/Railsとの関係 | メインのバックエンドとしては競合するため、PJ内にPHPが混入することはない。あるとすれば、サーバー上でのWordPress等との「同居」や周辺ツールの存在。 |
現代のWeb開発において、Python(Django)やRuby(Rails)といった洗練された環境を選択している場合、PHPを直接書いてゴリゴリと機能を実装する機会は少ないかもしれません。
しかし、インターネット上のWebサイトのインフラストラクチャを学ぶ上で、PHPがどのようにWebサーバーの裏側で動き、どのようにサーバー会社によって管理されているかという構造を知っておくことは、インフラ(サーバーサイド)の全体像を正しく把握するための大きな武器になります。
「エックスサーバー側で対応が終わった」という事実は、インフラの安全性が保たれたというポジティブなサインです。まずは目前のDjangoプロジェクトやRailsプロジェクトの開発に集中し、将来的に「WordPressとシステムを連携させたい」「インハウスのSEO分析基盤を構築したい」といった具体的なニーズや問題が生じたタイミングで、PHPという強力な相棒の仕組みをもう一度思い出してみてください。
💡 関連記事のご案内
当サイト(快適に新生活【Pythonでどう?!】)では、AI時代のSEO分析基盤の構築や、Rails・Djangoを用いた実践的なバックグラウンドジョブ(Sidekiq/Celery)の解説など、モダンなエンジニアリングに役立つ実務目線の情報を多数発信しています。ぜひ他の記事もあわせてご覧ください!
- Pytrends完全解説|PythonでGoogle Trendsを取得する方法・Rails連携まで
- Redisは履歴を保存しない?RailsのSidekiq・DjangoのCeleryを実務目線で理解する
〆最後に〆
以上、間違い・ご意見は
以下アドレスまでお願いします。
問題点に関しては適時
返信・改定をします。
nowkouji226@gmail.com